Ngày đăng: 15:16 29/09/2026 - Lượt xem: 47
 |
Ông Võ Tiến Đạt - Giảng viên Hội đồng Ứng dụng AI và Nâng cao năng lực số Ở những bài trước, chúng ta đã đi từ AI Mindset, AI Literacy, AI Workflow, AI Governance, AI Leadership đến AI for HR. Khi một tổ chức bắt đầu đưa AI ngày càng sâu vào công việc, sẽ xuất hiện một câu hỏi quan trọng hơn chuyện AI có làm được không: “Chúng ta có nên giao việc này cho AI không? Và nếu giao, dữ liệu nào được phép đi cùng AI?” Đây chính là điểm giao nhau giữa AI Ethics – Đạo đức AI và AI Security – An toàn khi sử dụng AI. Trong quá trình đào tạo và hướng dẫn doanh nghiệp ứng dụng AI, tôi nhận thấy một nghịch lý khá phổ biến: nhiều người rất quan tâm đến việc viết prompt thế nào cho hay, dùng công cụ AI nào mạnh, tự động hóa được bao nhiêu công việc… nhưng lại ít đặt câu hỏi về dữ liệu mình đang đưa vào AI, quyền của AI trong quy trình, hay ai sẽ chịu trách nhiệm nếu AI đưa ra một kết quả sai. Theo tôi, khi AI càng giỏi, câu chuyện đạo đức và an toàn càng không thể được xem là phần phụ. Bởi năng lực AI của một tổ chức không chỉ thể hiện ở việc tổ chức đó sử dụng AI được bao nhiêu, mà còn ở việc biết rõ AI được phép đi đến đâu. |
AI ETHICS KHÔNG PHẢI LÀ NHỮNG NGUYÊN TẮC XA VỜI
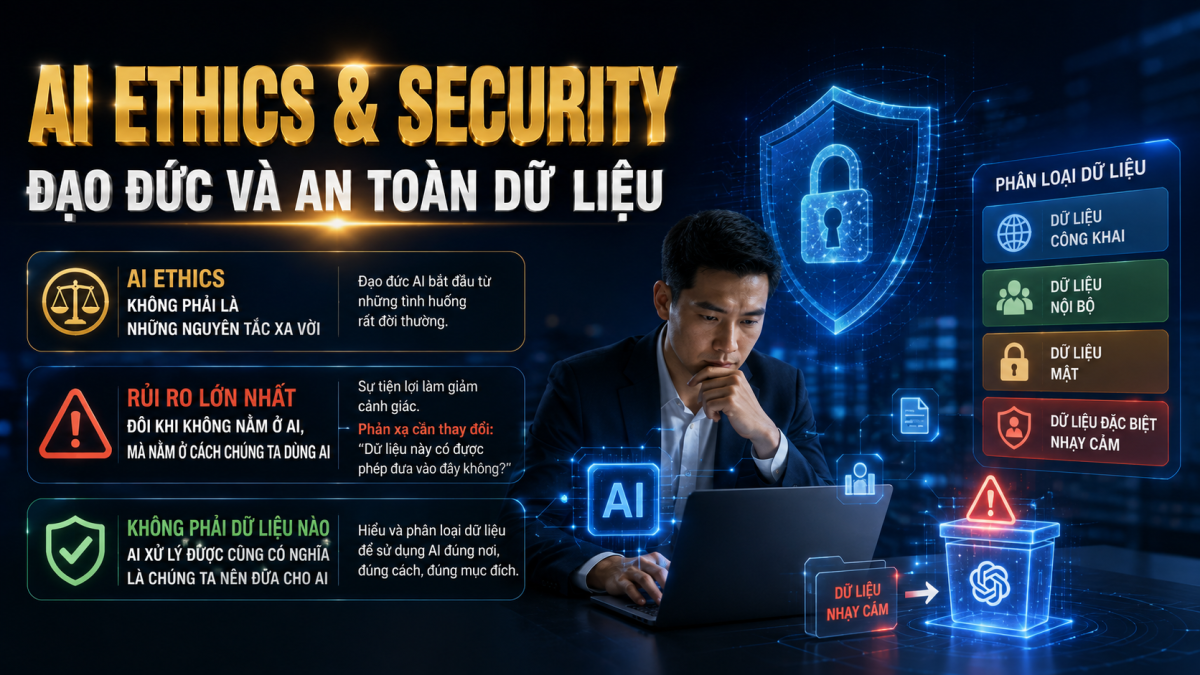
Khi nhắc đến “đạo đức AI”, nhiều người thường nghĩ đến những câu chuyện khá lớn: AI có thay thế con người không, máy móc có thể tự quyết định không, tương lai AI có nguy hiểm không… Nhưng trong doanh nghiệp, AI Ethics bắt đầu từ những tình huống rất đời thường.
Hay đơn giản hơn: dùng AI tạo ra gần như toàn bộ một nội dung nhưng khiến người đọc hiểu rằng đó hoàn toàn là phân tích của chính mình. Những việc đó đều liên quan đến đạo đức sử dụng AI. Các nguyên tắc AI của OECD cũng đặt những yếu tố như quyền con người, công bằng, quyền riêng tư, minh bạch, an toàn và trách nhiệm giải trình vào nền tảng của AI đáng tin cậy. Vì vậy, AI Ethics không nên được hiểu đơn giản là “AI phải có đạo đức”. AI không phải chủ thể đạo đức, con người và tổ chức sử dụng AI mới là chủ thể phải chịu trách nhiệm.
RỦI RO LỚN NHẤT ĐÔI KHI KHÔNG NẰM Ở AI, MÀ NẰM Ở CÁCH CHÚNG TA DÙNG AI
Trong các chương trình đào tạo AI, tôi thường nhấn mạnh một điều: “Đừng biến sự tiện lợi thành lý do để từ bỏ sự thận trọng.” AI làm cho rất nhiều công việc trở nên quá dễ dàng. Chúng ta có thể upload một file Excel và yêu cầu phân tích. Có thể đưa hợp đồng lên để AI kiểm tra. Có thể đưa CV vào để AI sàng lọc. Có thể đưa biên bản họp, bảng lương, hồ sơ nhân viên, dữ liệu khách hàng vào để AI xử lý.
Chính sự tiện lợi đó làm giảm “phản xạ phòng vệ” của người sử dụng. Ngày trước, nếu muốn gửi bảng lương của công ty cho một người bên ngoài phân tích, có lẽ chúng ta sẽ cân nhắc rất kỹ. Nhưng khi người nhận dữ liệu là một cửa sổ chatbot, cảm giác rủi ro lại giảm xuống.
Vấn đề là: “Giao dữ liệu cho AI vẫn là giao dữ liệu cho một hệ thống bên ngoài phạm vi kiểm soát trực tiếp của người sử dụng, tùy vào loại công cụ, tài khoản, cấu hình và chính sách dữ liệu đang áp dụng.”
OWASP hiện xem việc lộ thông tin nhạy cảm là một trong những nhóm rủi ro quan trọng của các ứng dụng AI tạo sinh, bao gồm thông tin nhận dạng cá nhân, dữ liệu tài chính, hồ sơ sức khỏe, dữ liệu kinh doanh mật và thông tin xác thực bảo mật. Vì thế, trước khi hỏi “Prompt này viết thế nào?”, hãy hình thành một phản xạ khác: “Dữ liệu này có được phép đưa vào đây không?”
KHÔNG PHẢI DỮ LIỆU NÀO AI XỬ LÝ ĐƯỢC CŨNG CÓ NGHĨA LÀ CHÚNG TA NÊN ĐƯA CHO AI
Đây là nguyên tắc tôi cho rằng doanh nghiệp cần đào tạo ngay từ đầu. Có thể hình dung dữ liệu thành bốn cấp độ đơn giản:
Không phải cứ từ cấp hai trở lên là tuyệt đối không được dùng AI. Vấn đề nằm ở AI nào, môi trường nào, quyền truy cập nào, chính sách dữ liệu nào và mục đích sử dụng nào. Một hệ thống AI được doanh nghiệp phê duyệt với các cơ chế quản trị dữ liệu phù hợp hoàn toàn khác với việc nhân viên tự tạo tài khoản trên một dịch vụ AI rồi upload tài liệu công ty. Đây là lý do tôi luôn phân biệt: “Biết dùng AI” và “được phép dùng AI cho dữ liệu này” là hai câu hỏi hoàn toàn khác nhau.
TRONG NHÂN SỰ, AI CÓ THỂ RẤT THÔNG MINH NHƯNG KHÔNG ĐƯỢC PHÉP TRỞ THÀNH “NGƯỜI PHÁN XÉT”
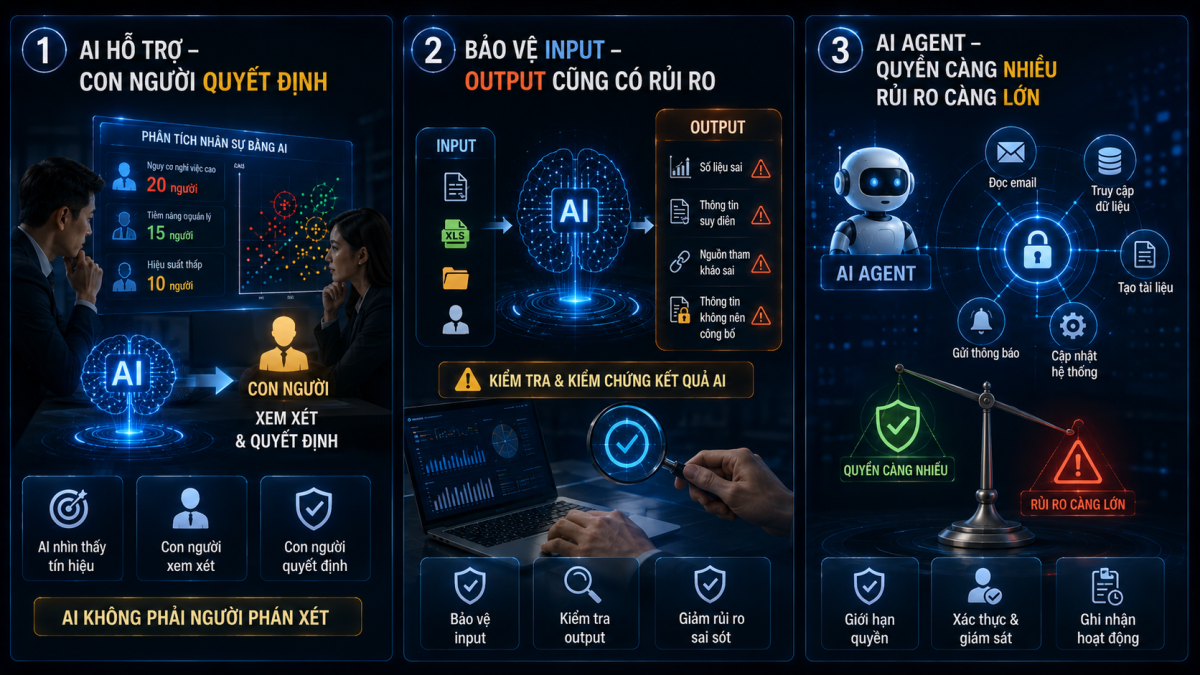
HR là một trong những lĩnh vực tôi đặc biệt thận trọng khi nói về AI Ethics. Hãy tưởng tượng doanh nghiệp có 300 nhân viên và sử dụng AI để phân tích dữ liệu hiệu suất, tỷ lệ vắng mặt, lịch sử đào tạo, đánh giá của quản lý và một số dữ liệu khác. AI đưa ra danh sách: 20 nhân viên có khả năng nghỉ việc cao; 15 người có tiềm năng trở thành quản lý; 10 người có hiệu suất thấp.
Nhìn qua, đây là một ứng dụng rất hấp dẫn, nhưng câu hỏi thực sự phải là: “AI đang hỗ trợ con người nhìn thấy tín hiệu hay AI đang quyết định số phận của con người?”
Hai việc này khác nhau rất xa, dữ liệu quá khứ có thể chứa thiên kiến; đánh giá của quản lý có thể chủ quan; KPI có thể chưa phản ánh đầy đủ đóng góp; dữ liệu thiếu bối cảnh có thể khiến AI tạo ra một kết luận trông rất logic nhưng không phản ánh đúng con người.
Nếu một nhân viên bị từ chối thăng chức chỉ vì “AI đánh giá không phù hợp”, ai chịu trách nhiệm?; AI?; Nhà cung cấp phần mềm?; HR?; Hay người quản lý? Câu trả lời của tôi rất rõ: Quyền quyết định càng ảnh hưởng lớn đến con người thì trách nhiệm của con người càng không được phép biến mất. AI có thể Recommend – đề xuất. Con người phải Review – xem xét. Và đối với những quyết định quan trọng, con người phải quyết định và chịu trách nhiệm.
Đây cũng phù hợp với cách tiếp cận AI lấy con người làm trung tâm và yêu cầu duy trì khả năng giám sát của con người trong những hệ thống AI có ảnh hưởng đáng kể.
ĐỪNG CHỈ BẢO VỆ INPUT – OUTPUT CỦA AI CŨNG CÓ THỂ TẠO RA RỦI RO
Khi nói về bảo mật AI, phần lớn mọi người chỉ nghĩ: “Đừng đưa dữ liệu mật vào AI.” Điều đó đúng, nhưng chưa đủ, rủi ro còn nằm ở phía đầu ra. AI có thể tạo ra một con số sai; AI có thể suy diễn một thông tin không tồn tại; AI có thể tạo nguồn tham khảo nghe rất đáng tin nhưng không chính xác; AI có thể đưa ra nội dung chứa thông tin mà người nhận không nên được quyền xem; AI cũng có thể tạo mã nguồn, công thức, quyết định hoặc hướng dẫn mà nếu hệ thống phía sau tự động thực thi ngay sẽ tạo ra hậu quả lớn hơn rất nhiều.
OWASP đặc biệt lưu ý các nhóm rủi ro như Prompt Injection, Sensitive Information Disclosure, Improper Output Handling và Excessive Agency trong các hệ thống dựa trên mô hình ngôn ngữ lớn. Điều này dẫn đến một nguyên tắc quan trọng: “Không tin tuyệt đối dữ liệu đưa vào AI, và cũng không tin tuyệt đối kết quả AI đưa ra.”
AI Workflow tốt vì vậy phải có điểm kiểm soát của con người – Human Checkpoint ở đúng nơi. Không nhất thiết việc gì cũng kiểm tra từng câu từng chữ. Nhưng những nội dung liên quan đến tiền, con người, pháp lý, khách hàng, dữ liệu mật hoặc quyết định quan trọng phải có mức kiểm soát cao hơn.
AI AGENT CÀNG ĐƯỢC TRAO NHIỀU QUYỀN, RỦI RO CÀNG KHÔNG CÒN NẰM Ở “CÂU TRẢ LỜI”
Đây sẽ là một vấn đề doanh nghiệp ngày càng phải quan tâm. Chatbot chủ yếu trả lời, nhưng AI Agent có thể được cấp quyền hành động. Nó có thể đọc email, truy cập dữ liệu, tạo tài liệu, cập nhật CRM, gửi thông báo, gọi API hoặc kích hoạt một quy trình khác. Khi đó, một câu trả lời sai chưa chắc nguy hiểm bằng một hành động sai.
Nếu AI soạn nhầm email, con người còn có thể sửa. Nhưng nếu AI được quyền tự gửi email thì mức rủi ro đã khác. Nếu AI phân tích sai dữ liệu CRM, chúng ta có thể kiểm tra lại. Nhưng nếu nó được quyền tự thay đổi dữ liệu CRM thì câu chuyện hoàn toàn khác.
AI càng có khả năng tác động trực tiếp vào hệ thống thật, doanh nghiệp càng cần giới hạn quyền, xác thực, ghi nhận lịch sử hoạt động và thiết kế bước phê duyệt của con người. NIST cũng xem tính an toàn, bảo mật, khả năng phục hồi, minh bạch và trách nhiệm giải trình là những đặc tính quan trọng của AI đáng tin cậy.
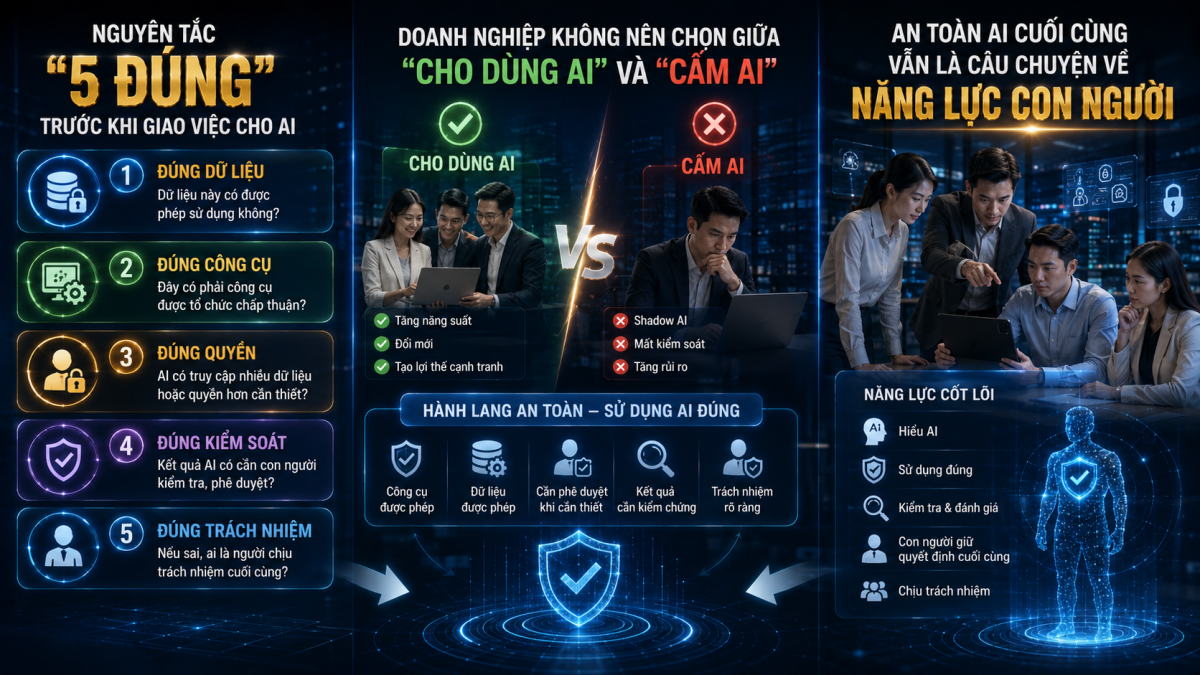
NGUYÊN TẮC “5 ĐÚNG” TRƯỚC KHI GIAO VIỆC CHO AI
Thay vì bắt nhân viên nhớ hàng chục quy định phức tạp, doanh nghiệp có thể đào tạo một checklist rất đơn giản.
Trước khi giao dữ liệu hoặc công việc cho AI, hãy tự hỏi 5 ĐÚNG:
Chỉ năm câu hỏi nhưng nếu trở thành thói quen, chúng có thể ngăn được rất nhiều tình huống mà những quy định dài hàng chục trang chưa chắc ngăn được.
DOANH NGHIỆP KHÔNG NÊN CHỌN GIỮA “CHO DÙNG AI” VÀ “CẤM AI”
Tôi cho rằng đây là một trong những sai lầm quản trị dễ gặp nhất. Lo rủi ro nên cấm nhân viên dùng AI. Nhưng nhân viên vẫn có nhu cầu tăng năng suất và rất có thể sẽ tìm cách sử dụng bên ngoài hệ thống quản lý của doanh nghiệp. Kết quả là xuất hiện Shadow AI – nhân viên sử dụng những công cụ AI mà tổ chức không biết hoặc không kiểm soát được.
Ở chiều ngược lại, cho mọi người tự do sử dụng bất kỳ AI nào với bất kỳ dữ liệu nào cũng không phải đổi mới. Đó là chuyển rủi ro từ cá nhân thành rủi ro của cả tổ chức. Cách tiếp cận phù hợp hơn là: “Không cấm AI, hãy thiết kế hành lang để AI được sử dụng đúng.”
NIST AI Risk Management Framework cũng tiếp cận AI theo hướng quản trị rủi ro xuyên suốt quá trình thiết kế, triển khai, sử dụng và đánh giá thay vì coi quản trị rủi ro là một bước kiểm tra cuối cùng. Doanh nghiệp ít nhất cần xác định được công cụ nào được phép sử dụng, loại dữ liệu nào được phép đưa vào, trường hợp nào phải ẩn danh dữ liệu, trường hợp nào cần phê duyệt, đầu ra nào bắt buộc kiểm chứng và ai chịu trách nhiệm.
AN TOÀN AI CUỐI CÙNG VẪN LÀ CÂU CHUYỆN VỀ NĂNG LỰC CON NGƯỜI
Doanh nghiệp có thể mua một nền tảng AI rất tốt; có thể xây dựng chính sách rất đầy đủ; có thể triển khai hệ thống bảo mật rất mạnh. Nhưng chỉ cần một nhân viên copy dữ liệu khách hàng vào sai nơi, upload một file không nên upload hoặc tin tuyệt đối vào một kết luận do AI tạo ra, rủi ro vẫn xuất hiện.
Vì vậy, AI Security không chỉ là trách nhiệm của IT. AI Ethics cũng không chỉ là trách nhiệm của HR, Legal hay Compliance. Đó phải trở thành một phần của AI Literacy đối với tất cả những người sử dụng AI.
Nhân viên phải biết: AI nào mình được dùng; Dữ liệu nào mình được đưa vào; Việc nào AI được hỗ trợ; Kết quả nào mình phải kiểm tra; Quyết định nào con người phải giữ lại. Khi những điều này trở thành phản xạ, tổ chức mới thực sự bắt đầu có năng lực sử dụng AI một cách trưởng thành.
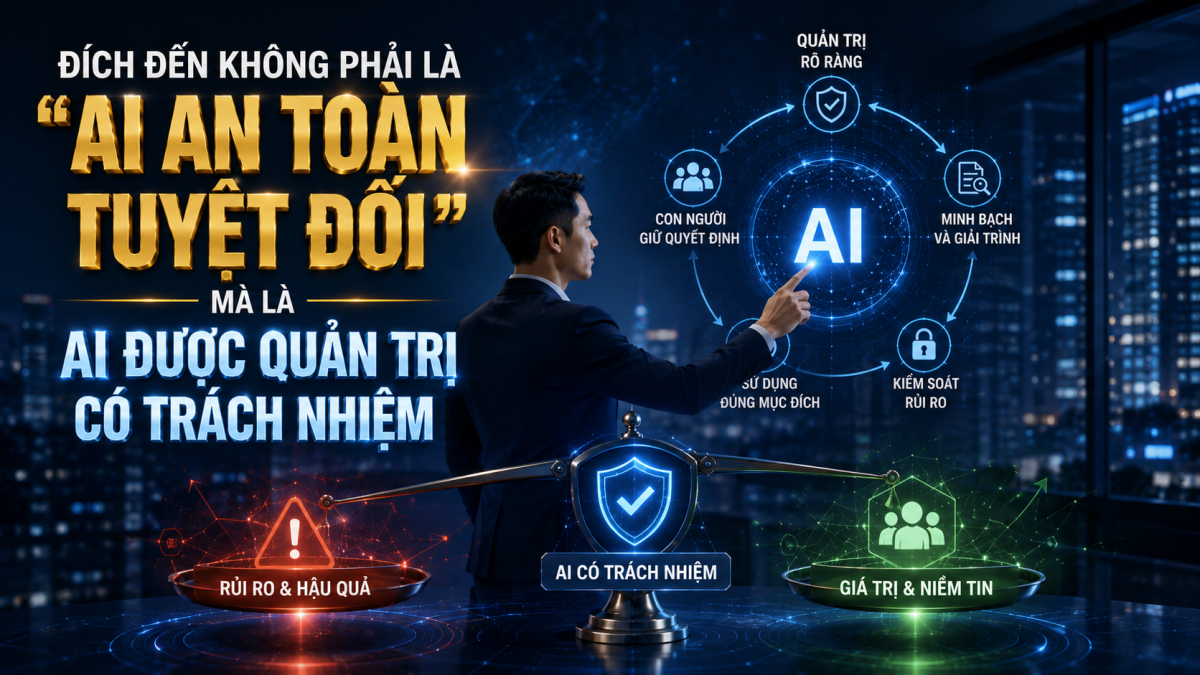
ĐÍCH ĐẾN KHÔNG PHẢI LÀ “AI AN TOÀN TUYỆT ĐỐI”, MÀ LÀ “AI ĐƯỢC QUẢN TRỊ CÓ TRÁCH NHIỆM”
Không có công nghệ nào hoàn toàn không có rủi ro, AI cũng vậy. Nếu vì sợ rủi ro mà không sử dụng AI, doanh nghiệp có thể đánh mất cơ hội tăng năng suất, đổi mới và tạo ra lợi thế cạnh tranh. Nhưng nếu vì chạy theo AI mà bỏ qua dữ liệu, đạo đức và trách nhiệm, doanh nghiệp có thể trả một cái giá lớn hơn rất nhiều so với phần năng suất có được. Điểm cân bằng nằm ở Responsible AI – AI có trách nhiệm.
Đó là khi chúng ta không hỏi duy nhất: “AI có làm được việc này không?” Mà hỏi thêm: “AI có nên làm không?”; “AI được phép sử dụng dữ liệu nào?”; “Con người cần xuất hiện ở đâu?”; “Nếu AI sai, ai chịu trách nhiệm?”
Và có lẽ câu hỏi quan trọng nhất: “Chúng ta đang dùng AI để nâng cao năng lực của con người, hay đang vô tình trao cho AI những quyền mà chính chúng ta chưa hiểu hết hậu quả?”
AI càng mạnh thì trách nhiệm của người sử dụng càng lớn. Và trong kỷ nguyên AI, niềm tin sẽ không thuộc về tổ chức sử dụng nhiều AI nhất, mà thuộc về tổ chức biết sử dụng AI đúng giới hạn, đúng trách nhiệm và đúng giá trị con người. Đó mới là nền tảng để AI có thể đi xa trong doanh nghiệp.
TÀI LIỆU THAM KHẢO